欧州のGDPR(EU一般データ保護規則)や米カリフォルニア州のCCPAをはじめ、世界中で個人情報保護法やプライバシー規制の強化が進んでいます。クライアントの各種SNSアカウント(Instagram、X、TikTok、Facebookなど)のパスワードを扱う運用代理店や制作会社にとって、セキュリティとプライバシー対策の優先順位を高めることは最優先課題です。
クライアントのパスワードを安全に保管することは、法的コンプライアンス(法令順守)や個人情報保護の観点だけでなく、企業としての「信頼と評判」を維持するためにも欠かせません。万が一、不適切なパスワード管理が原因でログイン情報の漏洩やアカウント乗っ取り事故を引き起こせば、企業の信用は失墜し、新規クライアントの獲得は極めて困難になります。
では、クライアントのSNSパスワードを「正確かつ安全」に管理するにはどうすればよいのでしょうか?結論は、業界標準の暗号化技術を備えた専用のパスワード管理ツール(パスワードマネージャー)を導入することです。
本記事では、なぜパスワード管理ツールが最適な解決策なのか、そして現場で効率的かつ安全に運用するための具体的な手順を詳しく解説します。
安全なパスワード管理は、必ずしも高額である必要も、業務の流れを妨げる必要もありません。TeamPasswordは、中小企業、スタートアップ、代理店向けに設計された手頃な価格のパスワードマネージャーです。14日間の無料トライアルに登録して、TeamPasswordによる堅牢なパスワードセキュリティの利便性と効率性をぜひご体験ください。
なぜ安全なクライアント・オンボーディングが必要なのか?
デジタル時代においてデータ収集が拡大する一方、消費者のプライバシーを守るための法的規制はより複雑になっています。これらに違反した場合、巨額の罰金や致命的なブランドイメージの低下につながります。
法令違反・漏洩事故のリスクとコスト
- 過酷な過料・制裁金:欧州のGDPRでは、データ侵害や不適切な個人情報管理に対して巨額の制裁金が科されています。Meta社をはじめとするグローバル企業には十数億ユーロ規模の制裁金が科されており、GDPR関連の罰金累計額はすでに60億ユーロを超えています。
- グローバルな規制強化の波:米国においても、カリフォルニア州(CCPA)をはじめ20以上の州で包括的なプライバシー法が成立しています。日本国内でも個人情報保護法の改正が進んでおり、企業の管理責任はかつてないほど重くなっています。
企業とクライアントをリスクから守るメリット
法令順守(コンプライアンス)にとどまらず、安全な顧客受け入れ(オンボーディング)手順を整えることには次のような大きなメリットがあります。
- 顧客満足度と信頼の向上:セキュリティを徹底した受け入れ体制を示すことで、「機密情報を安心して預けられるパートナー」として深い信頼関係(エンゲージメント)を構築できます。
- データ侵害リスクの低減:万全のセキュリティ対策を講じることで、アカウント侵入、情報漏洩、金銭的損失、信頼喪失などのリスクを大幅に削減できます。
- 競合他社との差別化:プライバシー意識が高まる現代において、データセキュリティを最優先する姿勢は、他社との差別化を図る強力な強み(競合優位性)となります。
やりがちな危険な受け渡し・保管方法とリスク
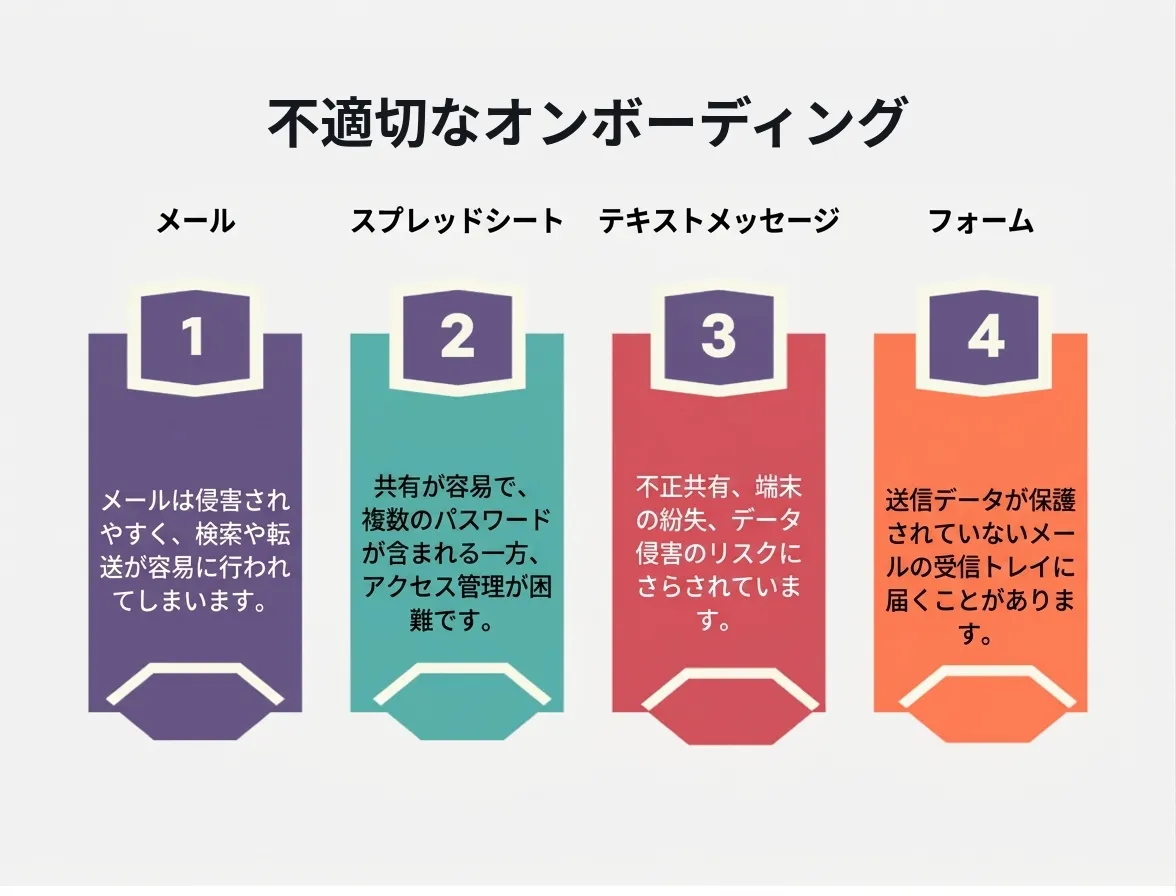
代理店が新規クライアントと契約する際、SNSアカウントやアクセス解析ツールなど、多様なツールへのログイン権限を受け取る必要があります。しかし、以下のような従来の方法でパスワードを受け渡している場合、深刻なセキュリティリスクに晒されています。
メールでの共有
最も一般的でありながら、最も危険な方法の一つです。万が一、自社やクライアントの端末・メールアカウントが侵害された場合、攻撃者は「パスワード」「Instagram」「ログイン」などのキーワードで検索するだけで、すべてのログイン情報を容易に奪取できます。メールを削除してもゴミ箱に30日間残るケースがほとんどです。また、従業員や外部業務委託(フリーランス)が誤って第三者へ転送してしまう事故も防げません。
スプレッドシート(Excel / Google スプレッドシート)
ファイル単体でコピーや外部共有が容易なため、ハッカーの標的になりやすい保管方法です。特に、1つのスプレッドシートや複数のタブに全クライアントのID・パスワードをまとめて一覧化している場合、ファイルが1つ流出するだけで保有資産(全アカウントの権限)が一網打尽に盗まれる危険があります。さらに大きな問題は、「アクセス権限の細分化ができない」点です。セキュリティの鉄則(最小権限の原則)は「担当者には業務に必要な最低限の権限のみを与える」ことですが、スプレッドシート運用で担当者ごとに閲覧範囲を細かく分けるのは現実的ではありません。
チャット・メッセージングアプリ(Slack、LINE、Teams等)
Slack、Teams、LINEなどのチャットツール経由での共有も非常に危険です。これらのアプリはメッセージ履歴がサーバー上に残るため、データ侵害の影響を受けやすく、誤送信(誤爆)のリスクも常につきまといます。また、担当者のスマートフォンやPCが盗難・紛失された際、チャット履歴からパスワードが漏洩する危険があります。
オンラインフォーム
お問い合わせフォームやGoogleフォーム等でパスワードを収集する方法は一見安全そうに見えますが、「送信されたデータの行き先」が問題となります。フォームの回答がメールで自動通知される設定になっている場合、結局のところメールの脆弱性へ戻ってしまいます。
最大の共通リスク:これら4つの方法の根本的な危険性は、「生のパスワード(平文データ)」がそのまま画面や履歴に露出している点にあります。外部のフリーランスや業務委託メンバーと生パスワードを共有することは、流出リスクを極限まで高めてしまいます。
クライアントのパスワードを安全に受け取る・共有する正しい手順
では、どのようにクライアントから安全にパスワードを受け取り、社内やチームで共有すべきでしょうか?
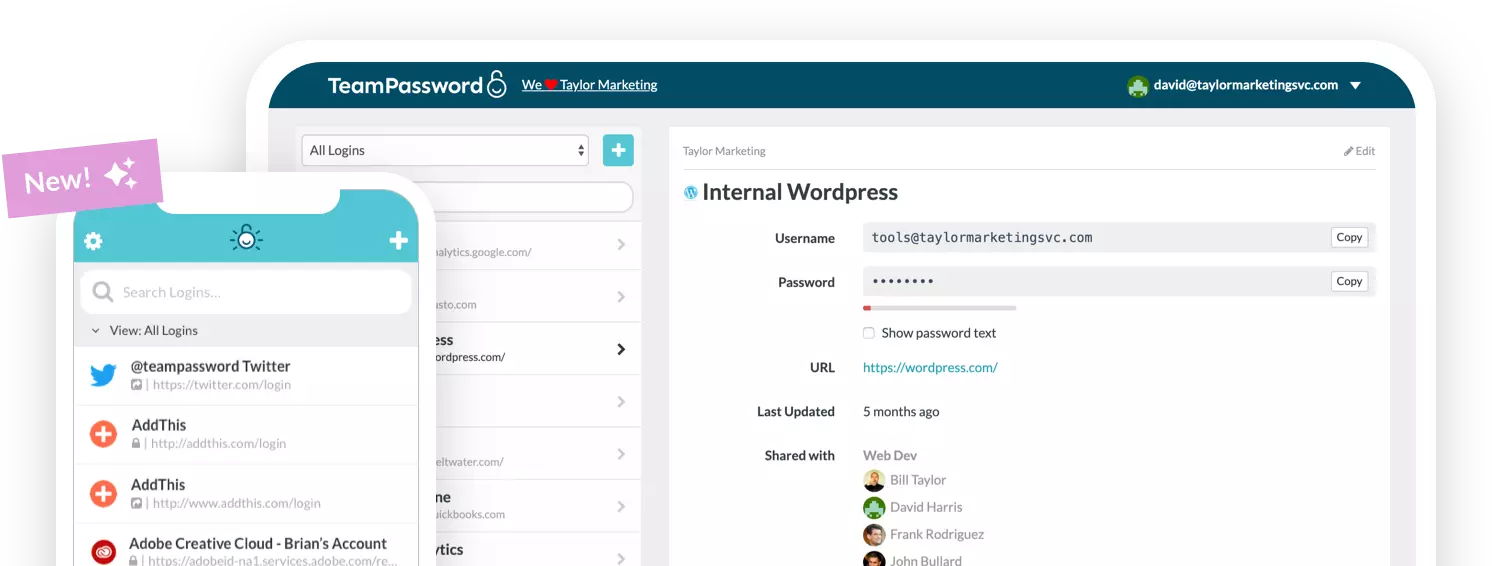
専用のパスワード管理ツール「TeamPassword」を活用すれば、生のパスワードを相手に見せることなく、暗号化された安全な保管庫(ボルト)経由でスムーズに受け渡しが可能です。
ステップ1:クライアント用のグループを作成する
- TeamPasswordのアカウントを開設します(14日間の無料トライアルあり)。
- 管理画面の**「チームを管理する」から「グループ」を開き、「新しいグループを作成する」**をクリックします。
- グループ名に「クライアント名(例: ○○株式会社)」を設定して保存します。
ステップ2:クライアントを招待し、直接パスワードを入力してもらう
- チーム管理画面から**「チームを招待する」**をクリックします。
- クライアントのメールアドレスを入力し、権限を**「メンバー」**に設定した上で、先ほど作成した「クライアント専用グループ」にチェックを入れて招待メールを送信します。
- クライアントはメール内のリンクからアカウントを作成し、TeamPasswordにログインします。
- ダッシュボードの「+」ボタンから、以下の項目を入力してもらいます。
- 名称(お名前):判別しやすい名前(例:
Acme - Instagram) - ログインURL:各SNSのログイン画面(例:
[https://www.instagram.com](https://www.instagram.com)) - ユーザー名 & パスワード:該当アカウントのログイン情報
- 共有先:自社およびクライアント自身のグループを選択
- 名称(お名前):判別しやすい名前(例:
- 保存をクリックすると、生のパスワードを電子メールやチャットでやり取りすることなく、安全に自社のアカウントへ共有されます。
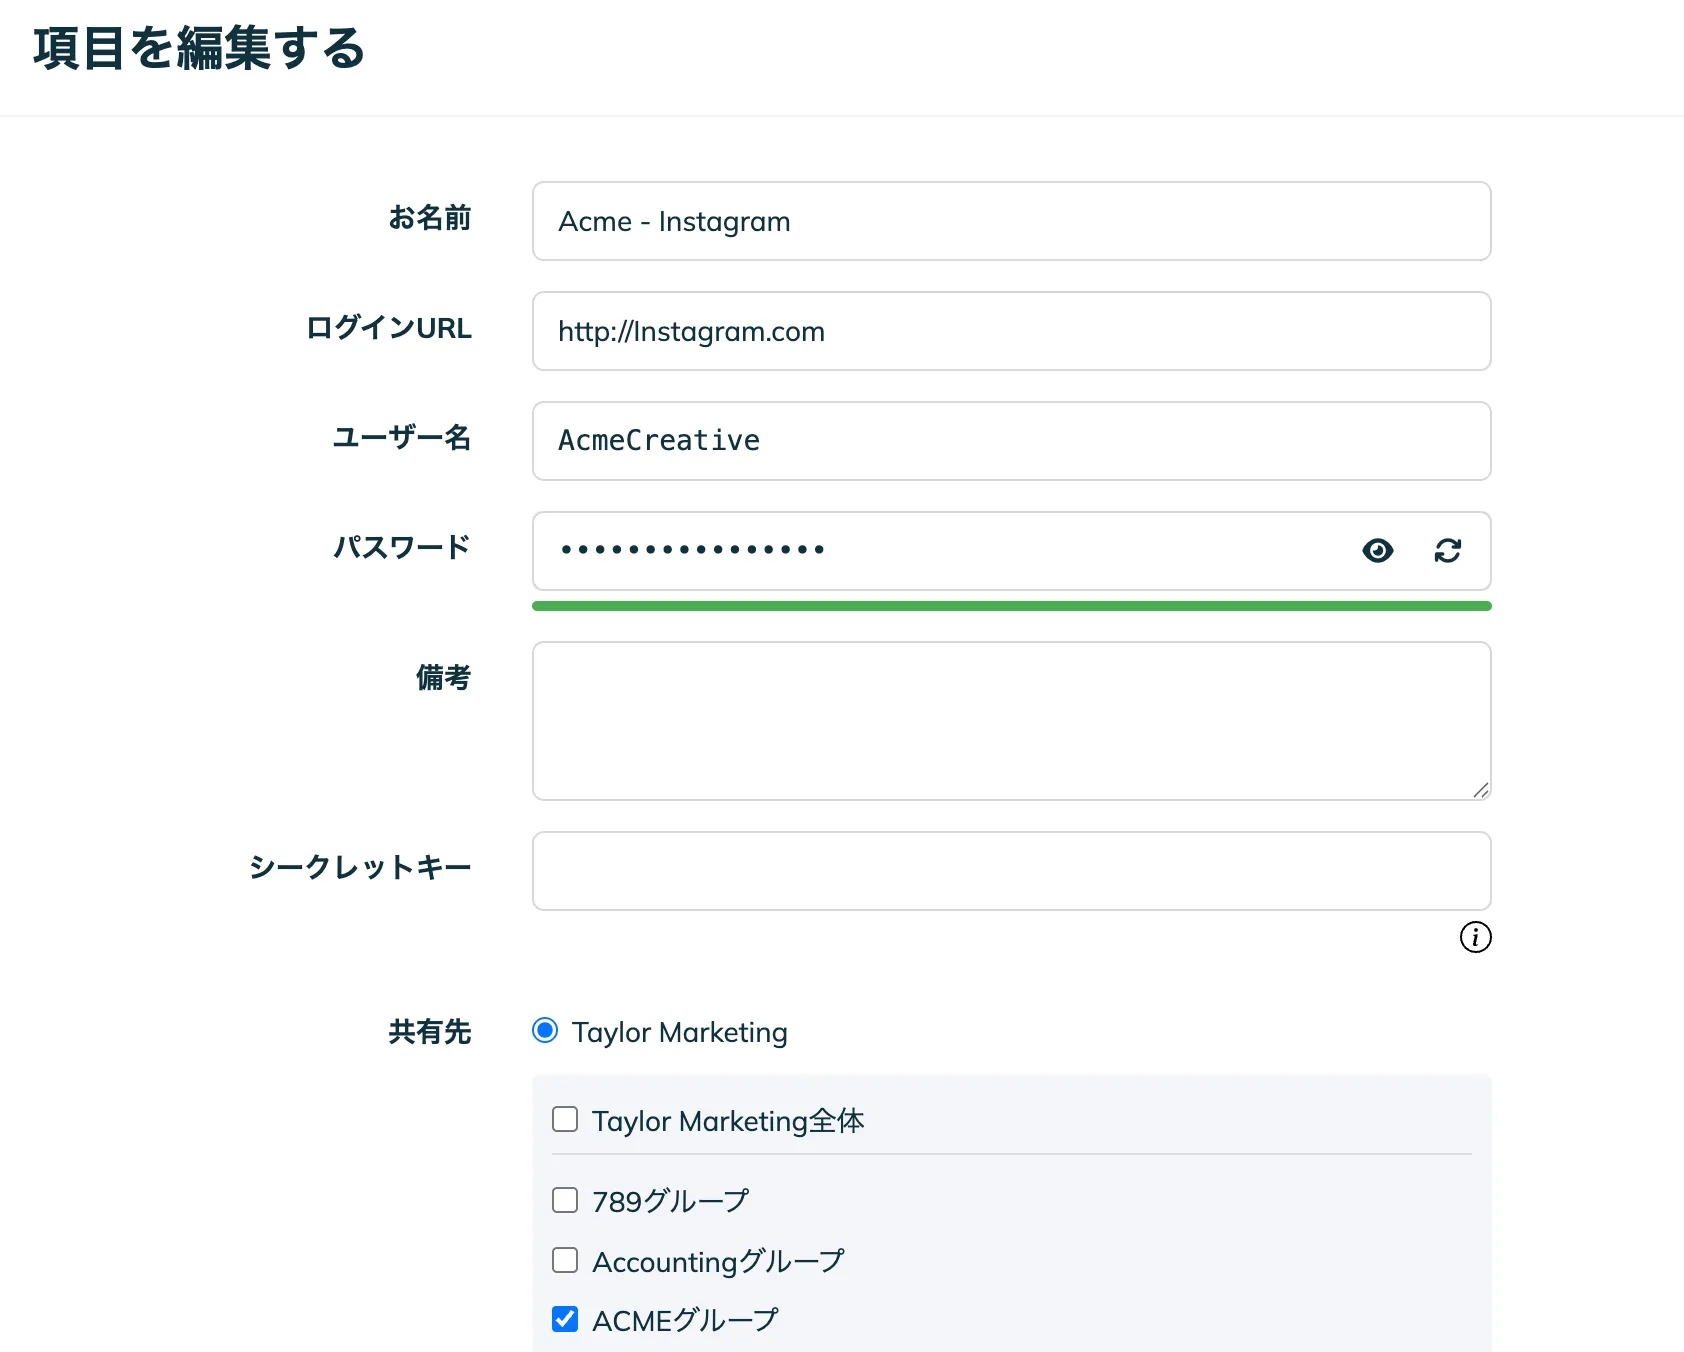
運用のコツ登録完了後、パスワードジェネレーターを使って「強固でユニークなパスワード」に変更(リセット)することを推奨します。2要素認証(2FA/MFA)が必要なSNSの場合、TeamPassword内蔵のアウトバンド認証(TOTPワンタイムコード機能)にワンタイムコードを保存しておけば、ログインのたびにクライアントへ認証コードを問い合わせる手間が完全になくなります。
現場でやってはいけない「5つのパスワード運用ミス」
チームでパスワードを共有・管理する際、多くの企業が陥りがちな5つの間違いと対策です。
- 推測されやすい弱いパスワードの使用:会社名、サービス名(Instagram等)、単純な連番(12345)などを組み合わせたパスワードは厳禁です。パスワード生成機能(ジェネレーター)を使い、大文字・小文字・数字・記号を含んだランダムな文字列を生成しましょう。
- 平文(Plaintext)での保存:メール、デジタルメモ、スプレッドシート、チャットツール等にそのまま保存することは非常に危険です。TeamPasswordはAES 256ビット暗号化を採用しており、端末側で暗号化されてからサーバーへ送信されるため、運営元であっても中身を閲覧することはできません。
- パスワードの使い回し:同じログイン情報の組み合わせを複数サービスで使い回すと、1箇所が漏洩した際に全サービスへ不正ログインされる「クレデンシャルスタッフィング攻撃」の被害に遭います。アカウントごとに必ず異なるパスワードを設定してください。
- 推測しやすいキーワードの組み合わせ:ペットの名前、創業年、電話番号など、SNS等から収集できるキーワードを組み合わせたパスワードは「辞書攻撃(Dictionary Attack)」で容易に破られます。人間が思いつく言葉ではなく、完全ランダムな文字列を使用しましょう。
- 根拠のない定期的なパスワード変更:米国NIST(国立標準技術研究所)の最新ガイドライン(SP 800-63B)では、「流出の形跡がない限り、機械的な定期変更を強制すべきではない」とされています。定期変更を強制するとユーザーがパターンのある弱いパスワードを作りやすくなるためです。パスワード管理ツールを使って「最初から強固で固有なパスワード」を設定し、保管するのが正解です。
TeamPasswordで安全なクライアント管理を始めよう
クライアントの大切な資産であるSNSアカウントや機密データを守ることは、信頼されるビジネスパートナーであり続けるための第一歩です。
- 権限管理の最適化: 担当者に必要なアクセス権のみを安全に付与。
- スプレッドシート運用の脱却: 暗号化された中央管理ボルトで安全共有。
- マルチデバイス対応: ブラウザ拡張機能やスマホアプリで、どこからでもスムーズにログイン。
自社の信頼を守り、パスワード管理のストレスから解放されましょう。まずはお気軽に14日間の無料トライアルでお試しください。