「病院向けのおすすめパスワードマネージャー」と検索すると、どれも似たような機能一覧の比較記事ばかりが並びます。しかし、それらの記事の多くは最も本質的な問いを無視しています。「実際の医療現場で保護すべき資格情報(ID/パスワード)とは何であり、厚生労働省のガイドライン遵守やセキュリティ確保のために何をすべきか?」ということです。
本ガイドでは、医療機関のIT部門やコンプライアンス責任者が直面する現実的な判断プロセスに沿って解説します。
製品を選ぶ前に「現場のリアル」を把握する
医療機関のパスワードマネージャー選びは、機能のチェックリストを埋める作業ではありません。自分たちが保護すべき現場の環境を深く理解することから始まります。日本の医療機関をとりまく環境は、大きく3つの現実に支配されています。
- 医療現場特有の複雑なワークフロー
- 厚生労働省「医療情報システムの安全管理に関するガイドライン(第7.0版)」
- 資格情報(クレデンシャル)の盗難がサイバー攻撃の最大の侵入口であるという事実
特に3点目について明確にしておきましょう。IBMの「データ侵害のコストに関する調査レポート(2024年版)」によれば、盗難・漏洩した資格情報の悪用は最も被害拡大・検知に時間を要する攻撃手法の一つであり、ヘルスケア分野は14年連続で「最もデータ侵害コストが高い業界(2024年は平均977万ドル)」となっています。また日本国内でも、警察庁の発表等にある通り、医療機関を標的とした侵入型ランサムウェア被害が相次いでおり、電子カルテの停止や診療機能の麻痺など甚大な打撃を与えています。スタッフが日常的に使うログイン情報は、攻撃者が最も欲しがる標的です。
米国で約1億9,270万人の個人情報に影響を与えたChange Healthcareの大型データ侵害事件は、パスワードの文字列自体が弱かったから起きたわけではありません。原因は多要素認証(MFA)が設定されていないリモート接続ポータルでした。この事件が示す教訓は明確です。「正当なID・パスワード単体だけでアクセスを許す運用は極めて危険である」ということです。
パスワードマネージャーを導入したからといって、あらゆるサイバー攻撃を防げるわけではありません。しかし焦点は明確です。「リスクの大部分は資格情報の管理不足に集中している。だからこそ、ID/パスワードの保管・共有・削除を個人の判断に委ねるのではなく、組織としてのガバナンス下におかなければならない」ということです。
なぜ病院はパスワード管理が極めて難しいのか?
一般的なITセキュリティの助言は「1人のユーザーが1台の専用PCを使い、定常的なアカウントでログインする」ことを前提にしています。しかし病院の現場では、この前提がすべて崩れます。
- 共用端末と頻繁なユーザー切り替え:医師や看護師は病室、ナースステーション、回診用カートの間を絶えず移動します。特定の個人のブラウザ保存機能に頼る方法は、実際の現場動線に全く適合しません。
- パスワード共有の常態化:査読付き研究論文によれば、医療スタッフの73.6%、研修医に至っては100%が「他人の資格情報を使って臨床システムにアクセスした経験がある」と回答しています。これは個人のモラルの問題ではなく、「医療行為のスピードにシステムが追いつかない結果、現場が選択した生き残り策」と捉えるべきです。
- 業務圧迫と付箋紙の貼り付け:業務圧迫と付箋紙の貼り付け(ワークアラウンドの横行): タイムアウト設定による度重なる再ログインや複雑なパスワード入力は、1秒を争う医療現場において大きな負担となります。その結果、端末への付箋紙の貼り付けや共有IDの乱用といった「現場独自の回避策(ワークアラウンド)」が常態化しやすく、ルールによる縛りだけでは形骸化してしまう原因となっています。
- 圧倒的なログイン負荷: 19箇所の病院を対象とした研究によると、医療従事者は平均して約20個ものパスワードを管理しており、シングルサインオン(SSO)を導入することでローミングセッションの再接続時間を約70%削減できたとされています。入力の手間や遅延は単なるストレスではなく、診療行為そのものの遅延(臨床的コスト)につながります。
- 高い離職率と人的流動性: 日本の看護職員の離職率は常態的に10%前後(米国のRegistered Nurseの2024年離職率は16.4%)と高く、非常勤医師や派遣スタッフの出入りも頻繁です。退職者のアクセス権限を即座かつ確実に抹消(デプロビジョニング)しないと、誰からも監視されない「野良アカウント」が放置され、重大な脆弱性となります。
結論は明確です。病院向けのパスワード管理ツールは、「共用端末」「高流動」「高負荷」という医療現場の実態に合致していなければ機能しません。
厚労省「安全管理ガイドライン」と業務委託契約(BAA/個人情報保護の境界線)
日本の医療機関が遵守すべき厚生労働省の「医療情報システムの安全管理に関するガイドライン(第7.0版)」では、アクセス制御やID/パスワードの厳格な管理体制、多要素認証(MFA)の原則化が強く求められています。
一方で、米国におけるNIST(米国標準技術研究所)のガイドラインと同様、単に「60日ごとの強制パスワード変更」や「無意味な記号の強制」を求める運用は推奨されなくなってきています。現在推奨されているのは、「十分に長く、人間が記憶しやすいパスフレーズ」+「暗号化ボルト(保管庫)」+「多要素認証(MFA)」の組み合わせです。
ゼロ知識(Zero-Knowledge)建築と「患者情報」の境界線
病院がクラウドサービスを導入する際、「患者の個人情報(ePHI / 要配慮個人情報)を外部委託・保管することになるのか?」という点が議論になります。
米国のHIPAAにおいて、1PasswordやKeeper、そして当社のTeamPasswordといった主要なパスワードマネージャーは、「BAA(事業提携契約)を締結しない」立場をとっています。
その理由は、これらのツールが「ゼロ知識(Zero-Knowledge)」暗号化モデルを採用しているためです。データはユーザー側で暗号化・復号され、サービス運営企業側では保管されている鍵やパスワードの内容を読むことが技術的に不可能です。
【重要:適切な境界線の認識】
パスワードマネージャーの本来の仕事は「システムに入るための鍵(資格情報)を安全に保護・共有すること」であり、「患者データ(電子カルテ情報)そのものを保管する場所」ではありません。
- 患者の個人データ・電子カルテ(ePHI):ガイドラインに適合した電子カルテ(EHR)や医療情報システムで管理する。
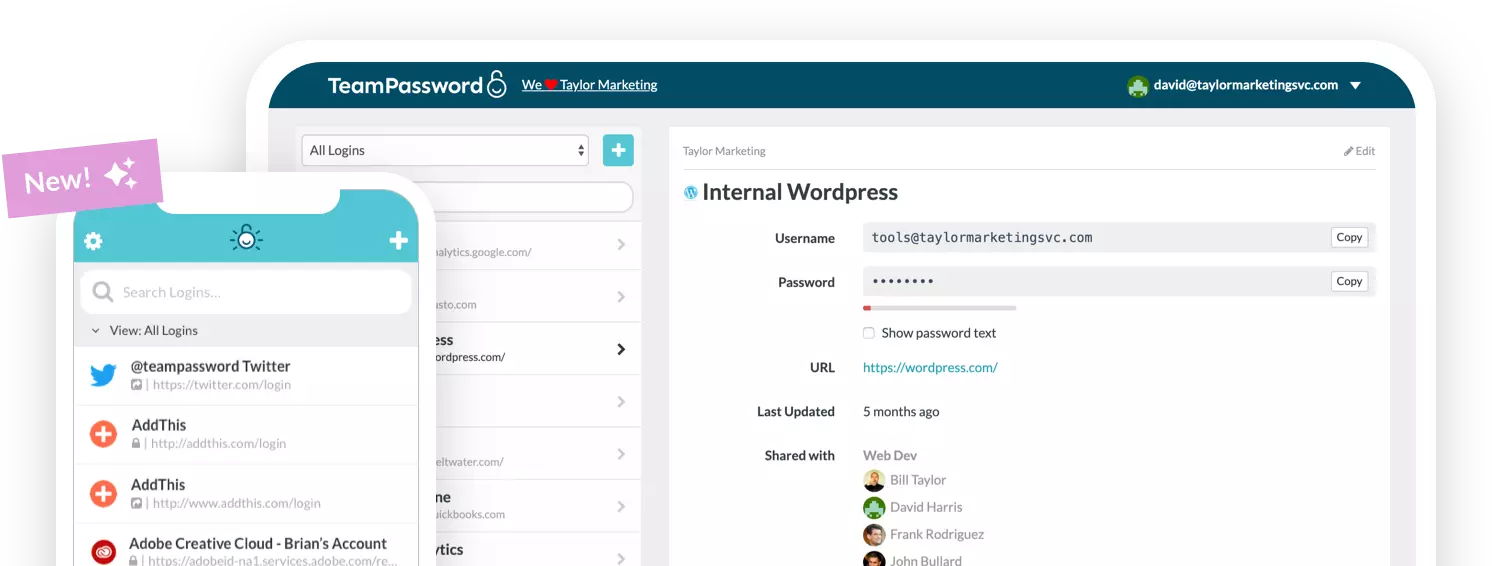
- ID・パスワード・2要素認証コード:ゼロ知識型のパスワードマネージャー(TeamPassword等)で管理する。
「ガイドライン適合」や「HIPAA準拠」というマーケティング表示があるからといって、そのツールが患者データ保管用として適していることを意味するわけではありません。両者を混同せず、適切なシステム分離を行うことが重要です。
病院がパスワードマネージャーを選ぶ際の6つのチェックリスト
医療現場の実態と規制要件を踏まえ、チーム向けパスワードマネージャーを選定する際の具体的チェックリストを優先順位順にまとめました。
- IDプロバイダ連携と自動離職処理(SSO / SCIM):流動性の高い現場において最も重要なのは「退職時に管理者が個別のパスワードを変更・削除しなくても、IdP(Microsoft Entra IDやGoogle Workspace等)でアカウントを無効化した瞬間に、全保管庫へのアクセス権が自動剥奪されるか」です。深夜の離職(オフボーディング)処理でも即座に反映される必要があります。
- 改ざん不可能な監査ログ(Audit Logs):「誰が・いつ・どのパスワードにアクセス(表示・コピー)したか」を正確に記録する機能です。厚労省ガイドラインの「アクセス形跡の点検」に対応し、万が一のインシデント時にも調査を容易にします。
- チーム・部門単位での安全な共有:当直、夜勤シフト、部門共有アカウントのパスワードを、付箋やチャットツールで送るのではなく、ロール(役割)やグループ単位で安全に可視化・共有できる機能が必要です。
- ロールベースのアクセス制御(RBAC):必要なスタッフに必要なアクセス権限のみを与えることで、仮に1つのアカウントが侵害された場合でも被害範囲(ブラストライディウス)を最小限に抑えられます。
- 最新の認証方式への対応(Passkey・TOTPコード):パスワードだけでなく、TeamPasswordでのパスキー(Passkey)対応やワンタイムパスワード(TOTP/2要素認証)コードも同じ金庫で共有・管理できるか。フィッシング耐性の高い認証体系へ移行するうえで不可欠です。
- 医療現場のスピード感を阻害しない操作性 どれほど安全でも、操作が複雑で時間がかかるツールは現場で回避され、結局「付箋」に戻ってしまいます。使いやすさ(UX)自体が強力なセキュリティ機能です。
今後のトレンド:パスワードレス時代におけるツール保管庫の役割
米国サイバーセキュリティ・インフラストラクチャ安全庁(CISA)は、フィッシング耐性のあるMFA(FIDOベースの認証など)をセキュリティの到達点として推奨しています。今後、日本の医療機関においてもパスキー(Passkey)やICカード/生体認証などを活用したパスワードレス化が進むと予想されます。
しかし、病院のシステムが明日すべてパスワードレスに置き換わるわけではありません。医療現場には、パスキー非対応のレガシーな医療機器、ベンダー保守用のリモート接続アカウント、緊急時用(Break-glass)のアカウントなどが今後長年にわたって残り続けます。
TeamPasswordは、従来のパスワードだけでなくパスキー(Passkey)やTOTPコードを並行して安全に管理できるため、レガシーシステムと最新の認証環境の架け橋として機能します。
まとめ
医療機関における資格情報管理の思考フレームワークは非常にシンプルです。
- 現場の過酷な動線(共用端末・時間的制約)を理解する
- 厚労省ガイドラインの要求水準(アクセス管理・監査)を満たす
- パスワードマネージャーは「鍵の保管庫」であり「患者データの置き場」ではないと割り切る
- 離職時の権限剥奪(デプロビジョニング)、監査ログ、安全なチーム共有を最優先する
TeamPasswordは、厳格な権限管理と高い監査透明性が求められる組織向けに設計されたクレデンシャル管理ツールです。パスワードだけでなく、TOTP(2要素認証)コードやパスキーも一元管理でき、現場に負担をかけない安全な共有を実現します。
医療現場の資格情報管理にお悩みであれば、TeamPasswordがどのようにチーム間共有とアクセス制御を効率化できるか、ぜひ導入をご検討ください。